密钥散落在业务代码里
换一个模型供应商,要改的不是一处配置,而是一批服务。谁在用哪个密钥,事后没人说得清。
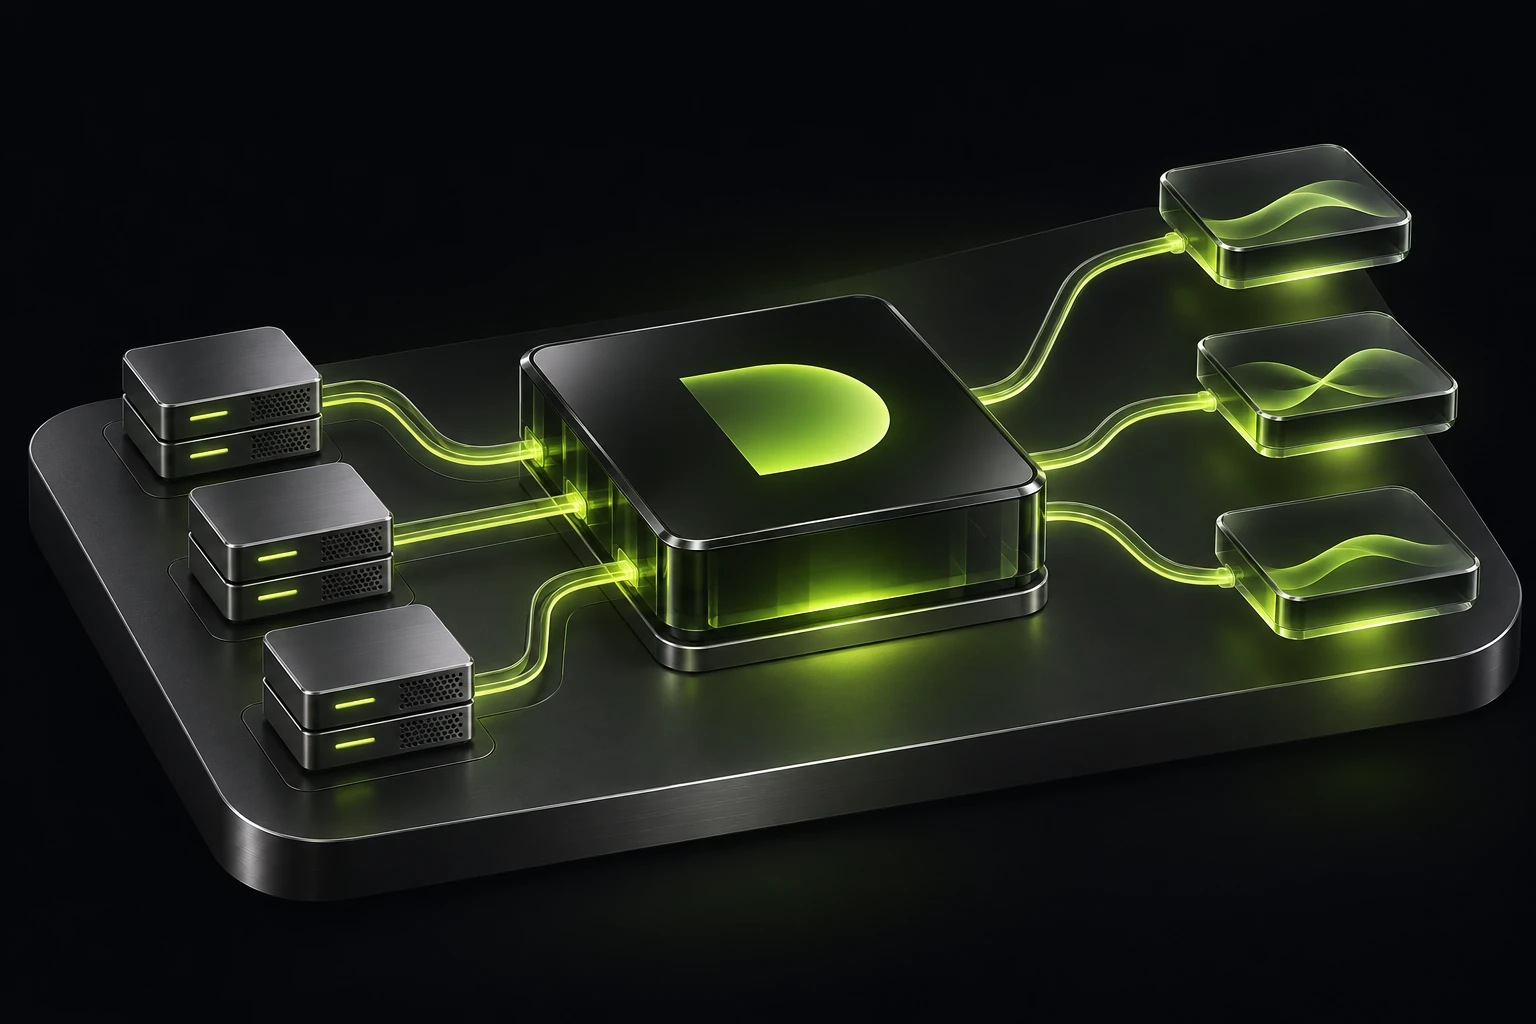
供应商密钥留在网关,应用只拿到可随时撤销的虚拟密钥;
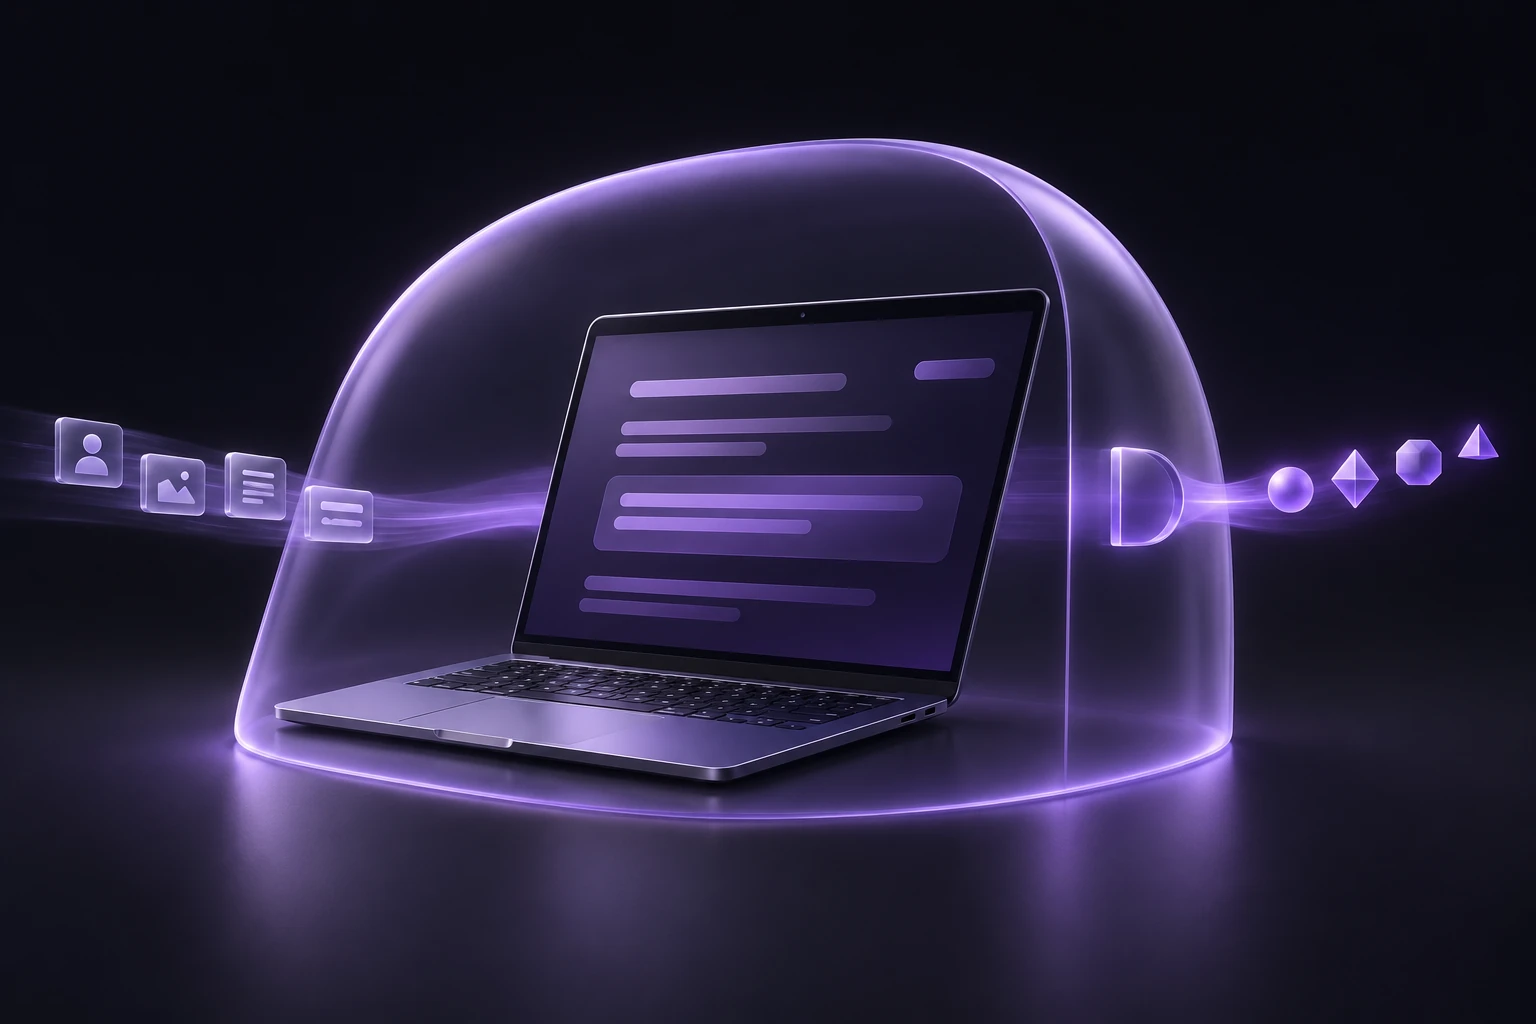
敏感内容在请求和响应两侧,按规则拦截或遮盖。
换一个模型供应商,要改的不是一处配置,而是一批服务。谁在用哪个密钥,事后没人说得清。
月底只有一张总额账单,团队、项目、环境对不上账。超支之后才发现,已经来不及。
客户名单、合同条款、工号,跟着提示词一起发到了外部模型。没有任何一侧留下记录。
LLM API 与 MCP 工具统一进入。
模型可以换,应用不用改;路由、护栏、预算与调用记录,一处配置。
朵然门鉴 · 企业 AI 安全网关,连接模型与组织。
面向平台与研发团队。LLM API 与 MCP 工具从同一入口接入,上游密钥只存在网关; 敏感内容在请求与响应两侧检查,模型与工具调用统一留痕,费用记到团队与项目。
了解 DooraGate 企业网关 ↗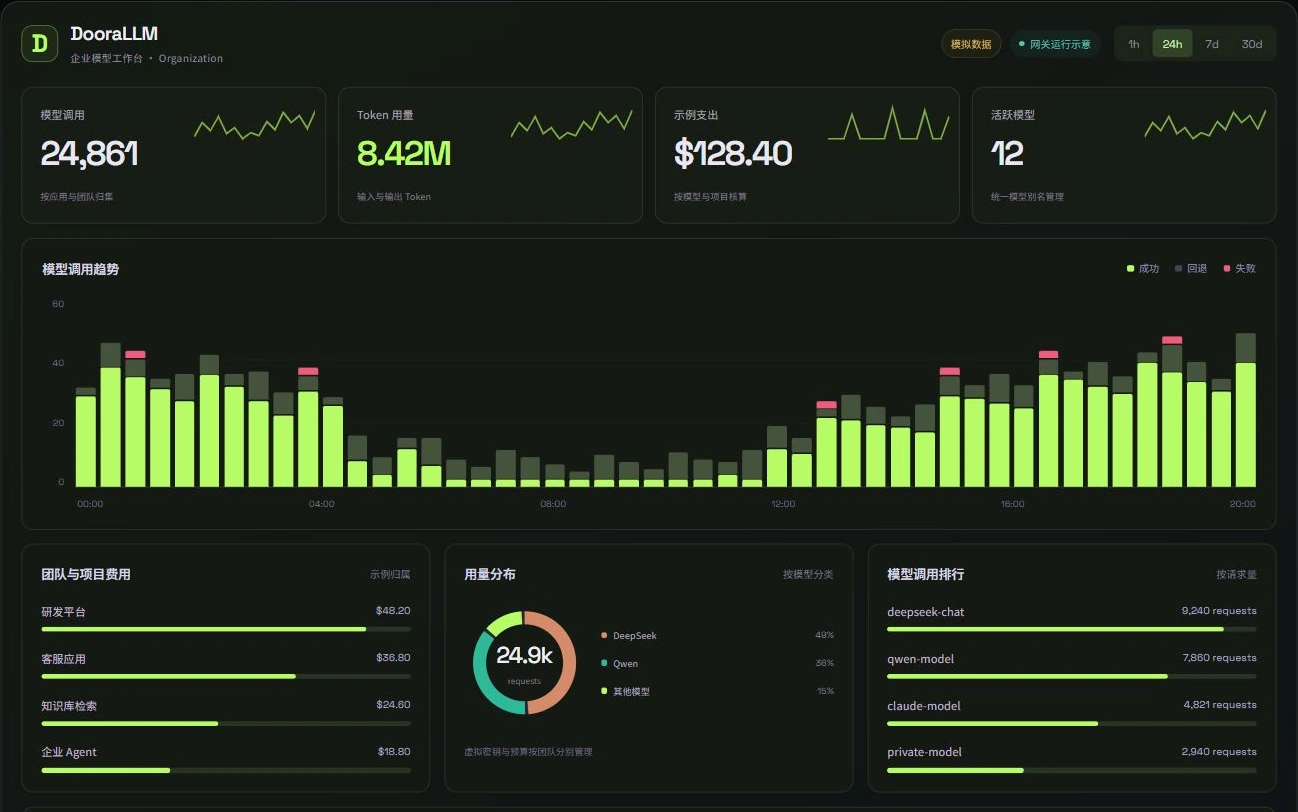
一家为 300 多家客户提供 CRM 与工单系统的软件公司,2024 年把模型能力接进产品: 会话摘要、工单分类、回复草稿。
客户信息已匿名 · 数字为示意三个产品团队各自申请了 4 家供应商的密钥,散在 17 个环境变量里;有人离职后密钥还在跑。 一次客户安全评估要求说明“客户数据去了哪里、谁能调用”,没人答得上来。月账单 11 万,也分不清是哪条产品线花的。
在自有 Kubernetes 上部署网关,按产品线发虚拟密钥,供应商密钥只存在网关侧; 为客户手机号、订单号与身份证号配置遮盖规则,命中替换而不是阻断;调用日志接入内部日志平台,并按客户环境打标签。
17 个硬编码密钥收敛成 3 个可随时吊销的虚拟密钥;月度对账从两天缩短到一小时; 客户安全问卷里“数据流向”那一栏,可以直接导出调用记录来回答。
「以前客户问一句数据去了哪,我们要翻两周日志。现在导一次就行。」
某软件公司 · 平台负责人(匿名)
不会因为部署方式被动出域。网关可以完全跑在内网,模型请求走你指定的出口,密钥与调用记录留在你的数据库里。 是否连接公有云模型,由你按业务决定。
使用 OpenAI 兼容接口的应用,通常只需要改 Base URL 与 API Key 两处配置;其他协议的应用需要一个适配层。
可以。网关、数据库与缓存都可部署在内网;需要外部模型时,由你的出口统一转发,护栏与调用记录都在这一层完成。
带上你的模型清单和团队结构,我们用一次演示把它跑通。
预约演示 ↗ 了解 DooraGate ↗