PRODUCT INTERFACE / 产品界面设计
企业的每次调用,
都有清晰的管理视角。
模型流量、项目费用与调用日志,
集中呈现在同一个工作台。
界面设计预览 · 数字为示例,不来自真实流量
模型调用趋势
成功回退失败
6040200
00:0004:0008:0012:0016:0020:00
团队与项目费用
示例归属研发平台$48.20
客服应用$36.80
知识库检索$24.60
企业 Agent$18.80
用量分布
按模型分类24.8krequests
DeepSeek49%Qwen36%其他模型15%
虚拟密钥与预算按团队分别管理
模型调用排行
按请求量deepseek-chat9,240 requests
qwen-model7,860 requests
claude-model4,821 requests
private-model2,940 requests
最近请求
应用模型别名来源状态
界面设计预览 · 所有统计均为模拟数据切换时间范围,或播放模拟事件
以真实产品能力为依据设计的展示界面,未连接实际服务,也不采集你的请求或个人数据。
01 / DOORAGATE · ENTERPRISE AI GATEWAY
把模型能力接进企业。
把管理复杂度降下来。
面向企业研发组织与平台团队的统一 AI 网关。
从第一条请求,到多团队、多模型的日常运营。
from openai import OpenAI

client = OpenAI(
    base_url="https://YOUR_GATEWAY/v1",
    api_key="YOUR_VIRTUAL_KEY"
)

response = client.chat.completions.create(
    model="your-model-alias",
    messages=[{"role": "user", "content": "你好"}]
)一个 API,连接多种模型
通过兼容 OpenAI 的调用格式接入不同供应商。对话、向量检索、图像与音频等端点集中管理,按模型能力选择合适入口。
路由、重试与故障回退
把同类模型部署放进统一路由组。通过负载均衡分配请求,在超时、限流或部署不可用时,按配置重试或切换备用模型。
虚拟密钥与团队权限
为应用、成员和团队分配独立访问密钥。限定可用模型、调用频率与有效期,撤销单个应用权限,无需轮换底层供应商密钥。
预算与成本归属
按密钥、用户、团队查看支出,并设置预算与速率限制。让试验项目和生产应用分别核算,知道钱花在哪个模型、哪项业务上。
日志、指标与调用追踪
集中查看请求状态、Token 用量、费用和耗时。结合可观测性集成追踪失败原因,为排障、模型选型和容量规划提供依据。
MCP 与 A2A Agent 接入
在模型 API 之外管理 MCP 工具与 A2A Agent 接入。按业务配置访问边界、护栏与回调,让工具调用进入同一治理流程。
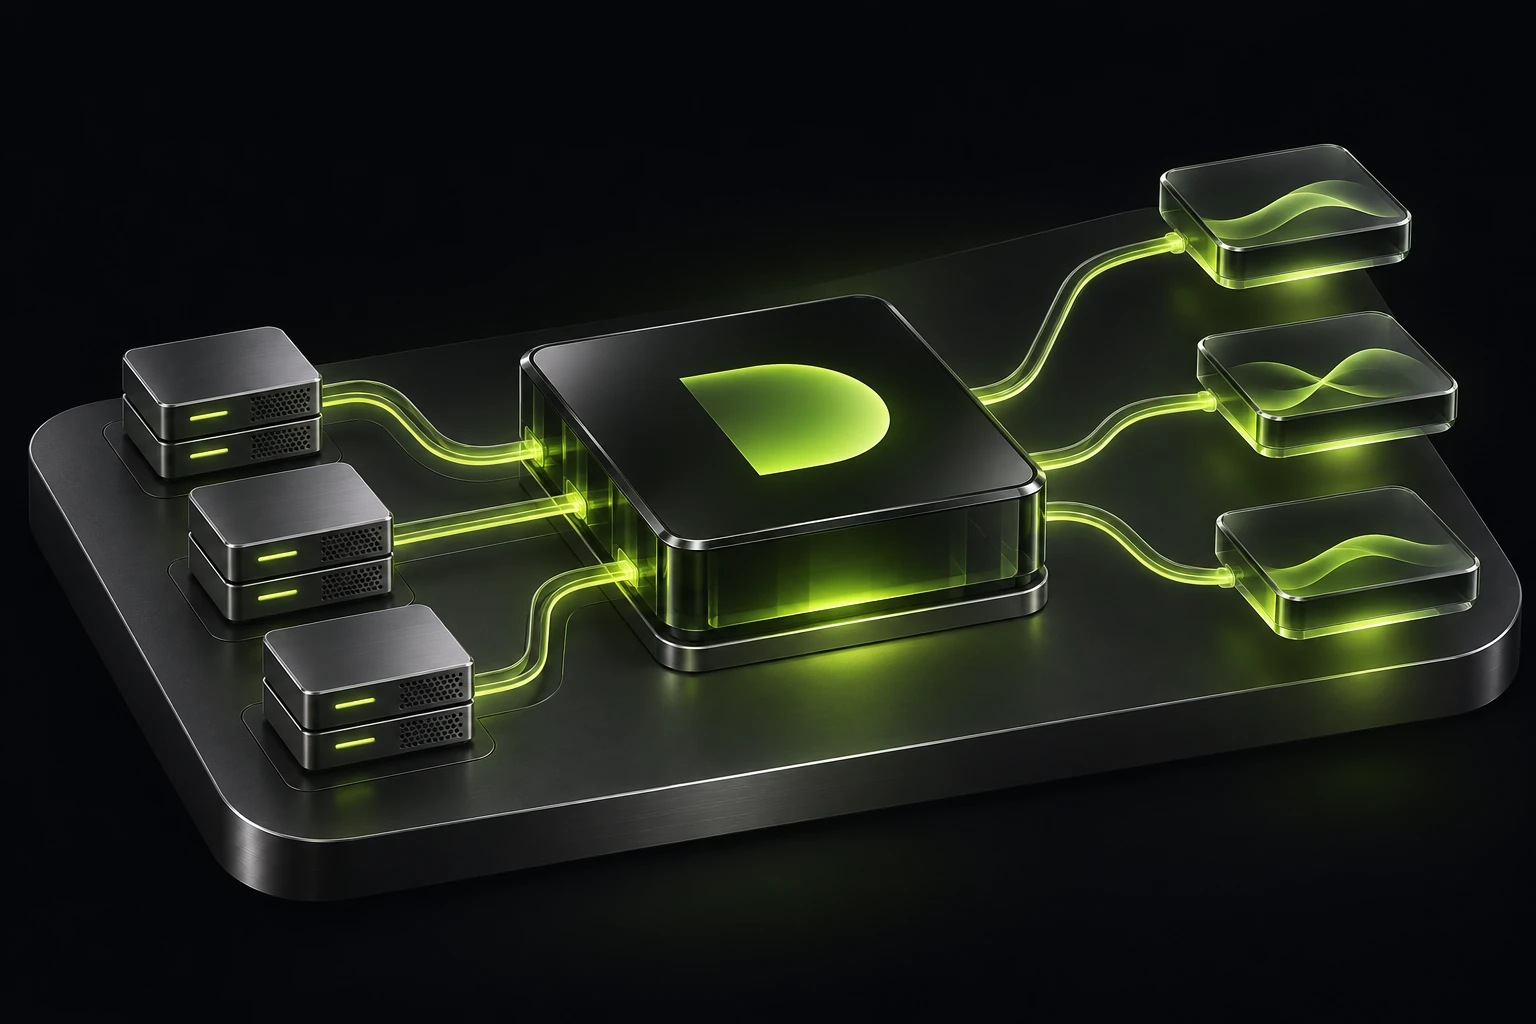
应用 / SDK / Agent→DooraGate
鉴权 · 预算 · 路由 · 日志→云端模型 / MCP 工具 / 私有模型
鉴权 · 预算 · 路由 · 日志→云端模型 / MCP 工具 / 私有模型
CONTROL PLANE / LLM API + MCP
模型 API 与 MCP 工具,
进入同一个管控面。
LLM API 调用的是模型能力,MCP 接入的是工具能力,两者不是替代关系。
应用照常调模型,Agent 照常调工具;身份、访问策略、内容护栏和调用记录,由同一个入口治理。
DOORA CONTROL PLANE02 PROTOCOLS / 01 GOVERNANCE LAYER 统一策略
01 / INBOUND调用方与协议
LLM APIOPENAI COMPATIBLE
应用与 SDK
保持既有调用方式,通过兼容接口访问多个模型与部署。
对话向量图像 / 音频
MCP / A2AAGENT TOOLS
Agent 与 MCP Client
在模型 API 之外接入工具与 Agent 能力,不再分散到各个项目配置。
工具调用MCP ServerA2A Agent
AUTH · POLICY · TRACE
DooraGate
统一管控面
身份与虚拟密钥访问边界与模型范围安全护栏与回调调用记录与用量追踪
02 / OUTBOUND能力与资源
模型服务
公有云、国产与私有模型,按别名统一接入。
MCP Servers
工具与资源在受控入口下被 Agent 使用。
A2A Agents
跨 Agent 调用进入同一治理与记录链路。
同一治理身份同一套访问与安全策略同一份可追踪记录架构示意 · 协议、端点与工具粒度以部署版本和配置为准
两种协议,一个接入面
LLM API 保持兼容接入,MCP 工具与 A2A Agent 在模型调用之外进入同一网关,不再维护两套治理入口。
权限按组织收口
围绕应用、团队与 Agent 梳理可用能力,把授权从个人配置收回到组织策略,减少项目交接后的隐形权限。
策略按配置生效
访问边界、内容护栏、限流与回调可按业务配置,让模型请求和工具接入共同经过一条治理流程。
证据在同一条链路
集中记录调用来源、状态与用量。模型与工具访问可以回到同一个应用、项目和责任人。
能力边界 / BOUNDARY
MCP 工具的实际执行仍由对应 Server 完成。DooraGate 负责接入、访问策略、安全护栏与调用记录; 具体传输方式、工具控制粒度和 A2A 范围以部署版本与配置为准。
按你的 Agent 链路做一次梳理 ↗SECURITY AT THE CORE
让模型调用有规则,
让敏感内容有边界。
从敏感词、格式规则到访问权限,把内容安全纳入企业模型治理。
自定义敏感词拦截
配置企业敏感词与禁用词表。命中规则后,可选择拒绝请求或遮盖匹配内容,让策略作用于模型调用链路。
正则与敏感格式识别
使用预置或自定义模式识别凭证、卡号等敏感格式,并为不同规则分别配置 BLOCK 或 MASK 动作。
内容类别与严重度
基于分类词库与规则启用内容过滤,按类别和严重度阈值选择处理方式。具体覆盖范围取决于加载的规则。
请求与响应护栏
在模型调用前检查输入,也可按所用端点与钩子配置检查输出。流式处理与遮盖方式需结合具体模式验证。
密钥、模型与调用权限
结合虚拟密钥、可用模型范围、限流和预算,约束应用可以访问哪些模型,以及可以使用多少资源。
护栏结果与审计线索
记录检测类型、命中规则和处理动作,为排查请求为何被拒绝提供线索。日志保留范围与原文记录需单独配置。
POLICY PLAYGROUND
浏览器本地规则示意把规则打开,看看请求如何被处理。
测试样例
准备检查LOCAL DEMO
修改规则或选择样例,查看处理结果。
本地还原结果
仅在本页浏览器中处理,不发送到模型、不上传,也不持久保存。本组件只实现少量可解释的前端示例规则,不等同于后端完整检测器。真实护栏需在实际服务中配置并验证。
能力依据
内容过滤器具备关键词与正则匹配、BLOCK / MASK 动作、分类规则与调用钩子。具体能力由服务版本、规则与端点共同决定。
HOW IT WORKS
组织、应用与模型。
通过一个网关连接。
你的企业 / 应用与团队DooraGate / 鉴权 · 预算 · 智能路由模型服务 / 统一连接
业务与团队独立接入统一鉴权 · 按策略路由交互原理示意
FOR ENTERPRISE / 企业级 AI 网关统一入口。
统一入口。
分清每一份权限和成本。
为不同团队分配虚拟密钥,按应用配置可用模型与预算。一次请求经过鉴权、限流与路由,再进入合适的模型服务。
了解企业模型治理 ↗访问策略示例POLICY PREVIEW
R
研发团队模型范围 · 代码与推理
独立密钥S
客服应用按项目核算 · 预算控制
预算限额A
企业 Agent工具访问 · 调用可追踪
权限策略产品处理原理示意,不代表生产流量或运行统计。
BUILT FOR YOUR WORK
让企业 AI 应用有序运行。
企业 AI 平台
统一各部门的模型入口,为团队分配虚拟密钥、可用模型和预算,避免供应商账户与成本管理分散。
DooraGate · 企业模型治理
客服与知识库应用
把对话模型、向量模型接入统一网关。按业务应用核算用量与成本,通过日志追踪请求失败和耗时。
DooraGate · 业务应用接入
Agent 与研发工具
管理 Agent 的模型访问以及 MCP 工具入口,按项目分配权限,追踪调用并为模型服务配置回退策略。
DooraGate · Agent 基础设施
GET CONNECTED
部署企业的模型入口。
部署网关
在企业基础设施中运行网关,配置数据库、供应商连接与日志策略。
配置模型
设置模型别名、部署组、路由和故障回退,验证所用端点。
分配权限
为团队与应用分配虚拟密钥,配置模型范围、限流和预算。
接入应用
修改应用 Base URL 和密钥,通过调用日志验证请求与用量。
单机即可起步,也可按集群部署。网关、数据库与缓存都在你的环境里。
密钥、预算、路由与限流状态存在你的数据库中,不托管在我们这一侧。
模型流量走你自己的出口或专线;需要公有云模型时,由出口统一转发。
升级替换镜像,配置与密钥不重建;授权期内提供版本更新与部署协助。
ABOUT DOORA
朵然安全,是北京朵然人工智能科技有限责任公司的 AI 安全产品线。
我们做两件事:把企业的模型调用收进一个可管理的入口;让个人在自己的电脑上使用 AI 时,真实信息不出本机。
企业侧以私有化部署与商业授权交付,接入与规则配置由我们和你一起完成,不做纯自助开通。
FAQ
开始之前,
了解这些就好。
DooraGate 适合什么团队?+
面向企业平台团队、研发组织和 AI 业务应用。集中管理模型连接、密钥权限、用量预算和请求日志,适合多项目与多团队协作。
现有应用需要重新开发吗?+
支持 OpenAI 兼容接口的应用通常可通过修改 Base URL 和密钥接入。具体端点、供应商与流式能力应按实际模型配置验证。
团队预算和权限如何区分?+
为应用、团队或成员分配独立虚拟密钥,按配置限制可访问模型、速率与预算,再按使用主体查看支出和调用情况。
支持私有化部署吗?+
DooraGate 面向企业自托管架构。供应商凭证、数据库、日志回调和数据保留策略由企业按基础设施与管理要求配置。
LLM API 和 MCP 是如何统一管理的?+
应用可通过 OpenAI 兼容接口调用模型,Agent 与 MCP Client 则在模型 API 之外接入工具与 A2A Agent。两类入口进入同一网关的身份、访问策略、安全护栏和调用记录治理。具体传输方式、工具控制粒度与 A2A 范围需按部署版本和实际配置确认。
DooraGuard 是网关必需的组件吗?+
不是。DooraGate 是独立企业网关产品。DooraGuard 当前定位个人 AI 隐私保护,不是企业团队管理模块。
EXPLORE THE OTHER SIDE